

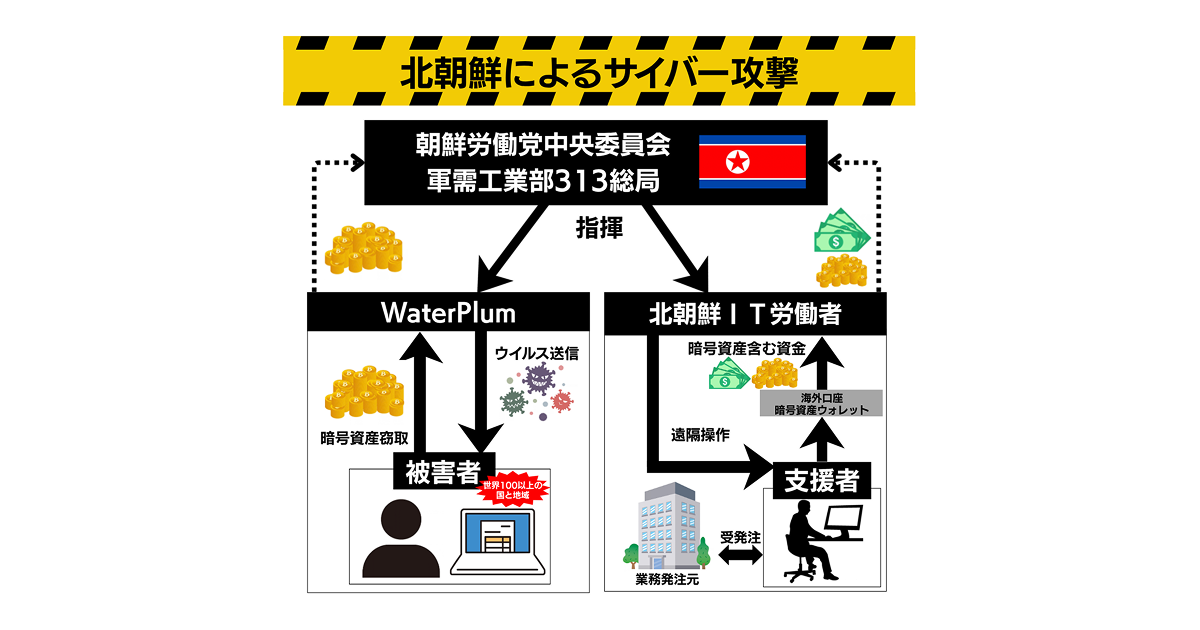
北朝鮮によるサイバー攻撃の相関図
警察庁は9月18日、世界各国の捜査・情報機関とともに、北朝鮮を背景とするサイバー攻撃グループ「WaterPlum」の攻撃手口や、北朝鮮IT労働者による外貨獲得活動等の実態を明らかにしました。被害にあわないためにIPアドレス等の情報確認といった適切なセキュリティ対策を講じることが必要です。
アクセス元の情報確認を
WaterPlumは、わが国や米国を含む100以上の国と地域を標的に、悪意のあるソフトウェアである「マルウェア」を3万台以上の端末に感染させ、7千件以上の暗号資産ウォレット(通貨を保管する場所)情報を窃取しました。少なくとも17億円相当の暗号資産が同グループのウォレットに送金されていたことが判明。オンライン求人サイトやソーシャルメディアを通して、同グループはヘッドハンティングを装い、求人情報を持ちかけ、求職者のコンピューターネットワークに侵入し、窃取した情報を悪用・脅迫しています。
また、北朝鮮のIT労働者は、わが国に居住する支援者になりすまして業務を受注して報酬を受け取り、暗号資産等を数億円相当海外へ送金しています。支援者宅に遠隔操作用PCを設置させる、この「ラップトップ・ファーム」と呼ばれる手口は、わが国で初めて確認されました。警察庁と米連邦捜査局(FBI)は、WaterPlumと一部の北朝鮮IT労働者が朝鮮労働党中央委員会の軍需工業部313総局の指揮下にあると判断しています。
北朝鮮による...
こちらの記事全文は「自由民主」インターネット版に掲載されています。
ご購読のお申し込みはこちら。